工业互联网数据安全治理 挑战、策略与未来发展——以工业互联网数据服务为核心
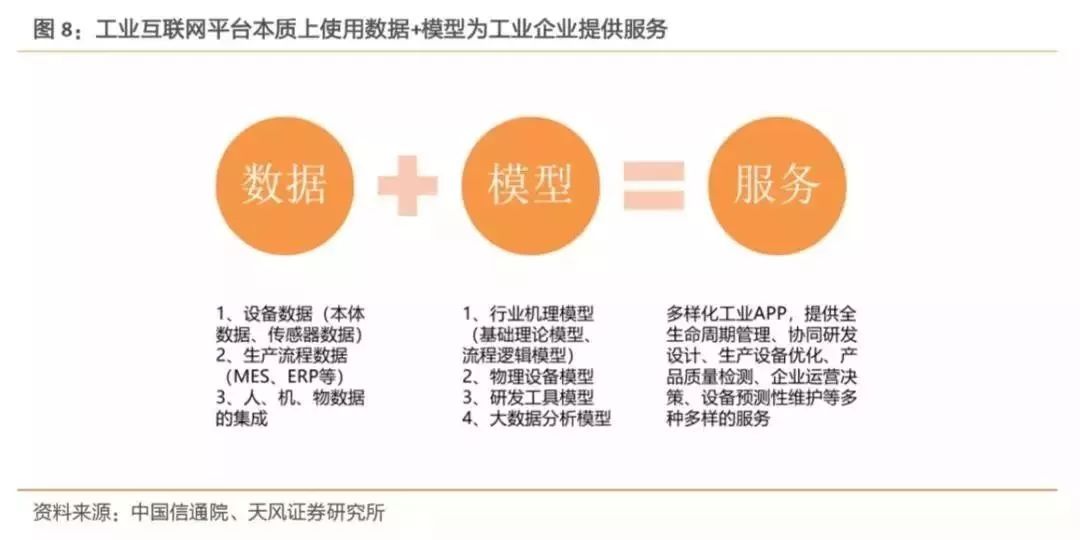
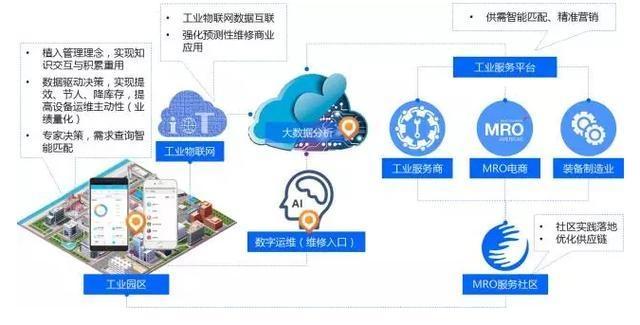
随着工业互联网的快速发展,数据已成为驱动制造业转型升级的核心生产要素。工业互联网数据服务通过采集、传输、存储、分析和应用海量工业数据,为企业提供生产优化、设备监控、供应链协同等智能化服务。数据的大规模流动与共享也带来了严峻的安全挑战。本文围绕工业互联网数据服务,分析其面临的数据安全治理挑战,提出相应的策略,并展望未来发展趋势。
一、工业互联网数据服务面临的特殊挑战
工业互联网数据服务具有多源异构、实时性高、跨域协同等特点,其数据安全治理面临一系列独特挑战:
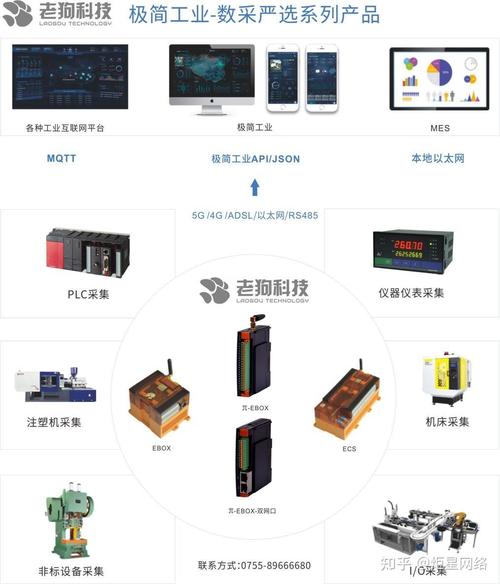
- 数据多源异构与泛在采集导致的安全边界模糊。工业互联网数据来源于设备层、边缘层、平台层和应用层,包括传感器数据、生产控制数据、经营管理数据等,数据类型多样、协议各异,且采集终端分散。传统基于边界的防护难以覆盖所有数据入口,攻击面扩大。
- 实时性传输与控制指令的安全风险。工业互联网数据服务需支持实时监控和远程控制,控制指令一旦被篡改或伪造,可能导致生产事故甚至人身伤害。5G、TSN等网络技术的应用增加了传输链路的开放性,安全防护难度加大。
- 数据共享与隐私保护的矛盾。工业互联网平台往往涉及多个企业主体的数据交换与共享,以支撑协同制造和供应链优化。但在数据确权、脱敏、访问控制等方面仍缺乏成熟机制,存在数据泄露和滥用风险。
- 全生命周期安全管理的复杂性。工业互联网数据服务涵盖数据采集、传输、存储、处理、分析、销毁等全生命周期,每个环节均有其安全脆弱性,尤其云端存储与第三方数据分析服务引入了外部风险。
- 供应链安全与互操作性问题。工业互联网数据服务依赖大量软硬件供应商和第三方服务,供应链安全事件可能传导至平台,影响数据服务的连续性和完整性。
二、工业互联网数据安全治理策略
针对上述挑战,需构建体系化的数据安全治理策略,从技术、管理和运营三个维度协同发力:
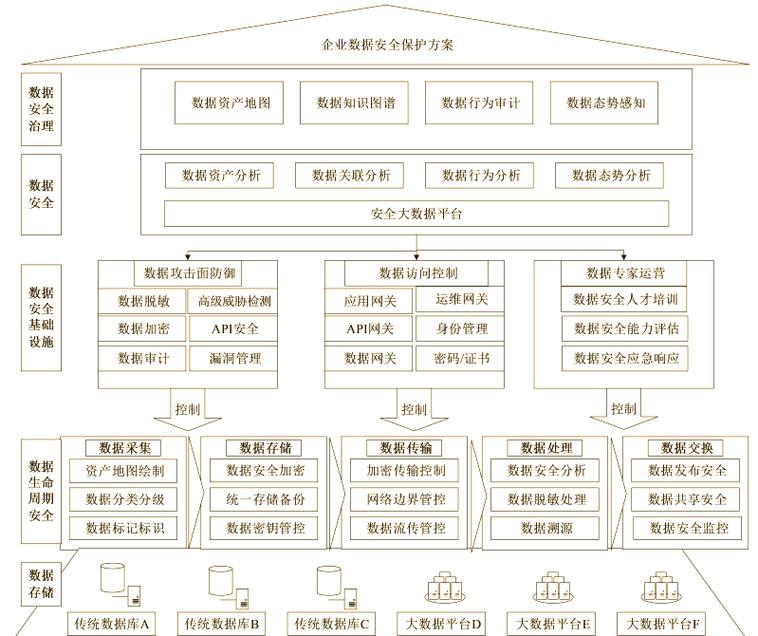
- 技术策略:构建纵深防御体系。在设备层,强化终端安全芯片与可信启动;在传输层,采用加密通信(如TLS/DTLS)与微隔离技术,保障控制指令安全;在平台层,部署数据分类分级、脱敏、加密存储和动态访问控制;在应用层,建立数据防泄漏(DLP)和API安全网关,监测异常行为。
- 管理策略:完善制度与标准体系。依据《数据安全法》《个人信息保护法》和工业互联网相关标准,建立数据分类分级管理制度、数据安全责任体系以及应急响应预案。对数据服务供应商进行安全评估与准入管理,签订数据保护协议。
- 运营策略:建立持续安全监测与协同机制。利用安全运营中心(SOC)对数据服务进行实时监测,结合威胁情报和人工智能分析,及时发现数据异常流动和攻击行为。推动行业级数据安全共享平台建设,形成跨企业协同防护。
- 数据全生命周期保护:实施从采集到销毁的全流程安全管控,包括采集端认证、传输加密、存储隔离、使用审计和销毁验证,确保各环节可追溯、可审计。
三、未来发展展望
面向工业互联网数据安全治理将呈现以下趋势:
- 零信任架构的深度应用。零信任“永不信任、始终验证”的理念将更广泛应用于工业互联网数据服务,实现细粒度的动态访问控制和持续认证。
- 隐私计算与联邦学习。为破解数据共享与隐私保护的矛盾,隐私计算(如安全多方计算、可信执行环境)和联邦学习技术将在工业数据协同分析中发挥重要作用,实现“数据可用不可见”。
- 人工智能赋能安全治理。基于AI的异常检测、自动化响应和智能策略生成将提升数据安全治理的效率和精准度,形成自适应安全防护体系。
- 区块链与数据确权。区块链技术可用于工业数据的确权、存证和审计,保障数据共享过程中的可信与透明。
- 标准体系与生态协同。随着工业互联网数据安全标准的完善,行业将形成统一的数据安全治理框架,促进跨行业、跨区域的生态协同治理。
结论
工业互联网数据服务是推动工业数字化转型的关键引擎,其数据安全治理需面对多源异构、实时控制、共享隐私等复杂挑战。通过技术、管理和运营多维策略的有机结合,并积极拥抱零信任、隐私计算、人工智能等新兴技术,工业互联网数据安全治理将逐步走向体系化、智能化和生态化,为工业互联网的高质量发展提供坚实保障。需持续完善法规标准、加强人才培养和国际合作,共同构建安全可信的工业数据服务生态。
如若转载,请注明出处:http://www.zhongfengkang168.com/product/27.html
更新时间:2026-11-01 09:59:47